RBI ने संशोधित किए KYC नियम और गैर-बैंक भुगतान ऑपरेटरों हेतु जारी किए साइबर सुरक्षा मानक
आरबीआई ने ग्राहकों के लिए बार-बार केवाईसी की बाध्यता समाप्त कर यूसीआईसी आधारित सत्यापन लागू किया और गैर-बैंक भुगतान प्रणाली ऑपरेटरों के लिए कड़े साइबर सुरक्षा निर्देश जारी किए।
⭐ मुख्य बिंदु
- आरबीआई ने केवाईसी मास्टर दिशा-निर्देश 2016 में संशोधन कर यूसीआईसी स्तर पर ग्राहक सत्यापन अनिवार्य किया।
- अब किसी बैंक या विनियमित संस्था में पहले से केवाईसी पूर्ण ग्राहक को नया खाता खोलने पर दोबारा दस्तावेज नहीं देने होंगे।
- वित्तीय संस्थानों को नया केवाईसी डेटा प्राप्त होने के 7 दिनों के भीतर CKYCR में अपलोड करना होगा।
- आरबीआई ने भुगतान और निपटान प्रणाली अधिनियम 2007 के तहत गैर-बैंक PSOs हेतु साइबर प्रत्यास्थता मास्टर निर्देश जारी किए।
- साइबर हमले या तकनीकी आउटेज की स्थिति में गैर-बैंक भुगतान ऑपरेटरों को 6 घंटे के भीतर आरबीआई को रिपोर्ट करना होगा।
- पंजीकृत मोबाइल नंबर अथवा ईमेल बदलने पर डिजिटल लेन-देन के लिए कम से कम 12 घंटे का कूलिंग पीरियड लागू होगा।
- बड़े और मध्यम गैर-बैंक भुगतान ऑपरेटरों के लिए साइबर नियम तत्काल प्रभाव से तथा छोटे ऑपरेटरों के लिए 1 अप्रैल 2028 से लागू होंगे।
- भारतीय स्टेट बैंक (SBI) का कुल ऋण पोर्टफोलियो ₹52 लाख करोड़ के पार पहुंचा और ग्रॉस एनपीए घटकर 1.39% रह गया।
भारतीय रिज़र्व बैंक (RBI) ने देश की वित्तीय प्रणाली को सुगम, ग्राहक-अनुकूल और साइबर हमलों से सुरक्षित बनाने के उद्देश्य से दो अत्यंत महत्वपूर्ण विनियामक कदम उठाए हैं। केंद्रीय बैंक ने ‘नो योर कस्टमर’ (KYC) मास्टर दिशा-निर्देश 2016 में बड़ा संशोधन करते हुए यूसीआईसी (UCIC) स्तर पर सत्यापन की व्यवस्था लागू की है। साथ ही, डिजिटल धोखाधड़ी और साइबर जोखिमों से निपटने के लिए गैर-बैंक भुगतान प्रणाली ऑपरेटरों (Non-bank PSOs) हेतु साइबर प्रत्यास्थता (Cyber Resilience) पर समेकित मास्टर दिशा-निर्देश जारी किए हैं।
1. केवाईसी (KYC) नियमों में संशोधन: अब बार-बार दस्तावेज देने से मुक्ति
क्या हुआ?
भारतीय रिज़र्व बैंक ने मास्टर डायरेक्शन – नो योर कस्टमर (KYC) डायरेक्शन, 2016 में संशोधन अधिसूचित किया है। इसके तहत अब विनियमित संस्थाओं (Regulated Entities - REs) जैसे वाणिज्यिक बैंकों, गैर-बैंकिंग वित्तीय कंपनियों (NBFCs) आदि को ग्राहक पहचान प्रक्रिया (CDD) केवल विशिष्ट ग्राहक पहचान कोड (Unique Customer Identification Code - UCIC) के स्तर पर पूरी करनी होगी। इसका अर्थ यह है कि यदि किसी ग्राहक का एक विनियमित इकाई में पहले से वैध केवाईसी सत्यापन है, तो उसी संस्था में नया खाता खोलने या ऋण अथवा म्यूचुअल फंड जैसी अन्य सेवाएँ लेने पर दोबारा पहचान सत्यापन (Fresh CDD) कराने की आवश्यकता नहीं होगी।
संशोधन के प्रमुख प्रावधान
- PMLA नियमों से समन्वय: यह संशोधन धन शोधन निवारण (अभिलेखों का रख-रखाव) नियम, 2005 में जुलाई 2024 में हुए संशोधनों और यूएपीए (UAPA) की धारा 51A के तहत जारी निर्देशों के अनुरूप किया गया है।
- सेंट्रल केवाईसी रिकॉर्ड्स रजिस्ट्री (CKYCR) के साथ एकीकरण: वित्तीय संस्थानों को नया केवाईसी डेटा प्राप्त होने के 7 दिनों के भीतर इसे CKYCR पोर्टल पर अपलोड करना अनिवार्य होगा।
- जोखिम आधारित निगरानी: उच्च जोखिम वाले खातों (High-risk accounts) की गहन और सतत निगरानी को विनियामक रूप से अधिक स्पष्ट और कड़ा किया गया है।
- नोडल अधिकारी पदनाम: UAPA के अंतर्गत केंद्रीय नोडल अधिकारी के पदनाम को ‘अपर सचिव’ से बदलकर ‘संयुक्त सचिव’ किया गया है।
परीक्षा की दृष्टि से महत्व
यह सुधार ‘ईज़ ऑफ डूइंग बिज़नेस’ और ‘ईज़ ऑफ बैंकिंग’ को बढ़ावा देगा। परीक्षा में वित्तीय समावेशन, AML/CFT (Anti-Money Laundering/Combating the Financing of Terrorism) रूपरेखा और सी-केवाईसीआर (CKYCR) की भूमिका से जुड़े प्रश्न पूछे जाते हैं। CKYCR का संचालन भारत सरकार द्वारा अधिकृत CERSAI (सेंट्रल रजिस्ट्री ऑफ सिक्योरिटाइजेशन एसेट रिकंस्ट्रक्शन एंड सिक्योरिटी इंटरेस्ट ऑफ इंडिया) करती है।
2. गैर-बैंक भुगतान ऑपरेटरों हेतु साइबर सुरक्षा व डिजिटल भुगतान नियंत्रण
क्या हुआ?
आरबीआई ने भुगतान और निपटान प्रणाली अधिनियम, 2007 (PSS Act, 2007) की धारा 10(2) सहपठित धारा 18 के तहत अधिकृत गैर-बैंक भुगतान प्रणाली ऑपरेटरों (Non-bank Payment System Operators - PSOs) के लिए ‘साइबर प्रत्यास्थता और डिजिटल भुगतान सुरक्षा नियंत्रण’ पर अंतिम समेकित मास्टर दिशा-निर्देश जारी किए हैं।
दायरा और समय-सीमा
ये नियम नेशनल पेमेंट्स कॉरपोरेशन ऑफ इंडिया (NPCI), कार्ड पेमेंट नेटवर्क (जैसे RuPay, Visa, Mastercard), पेमेंट एग्रीगेटर्स (PA), प्रीपेड पेमेंट इंस्ट्रूमेंट (PPI) जारीकर्ताओं और व्हाइट-लेबल एटीएम (WLA) ऑपरेटरों पर लागू होंगे:
- बड़े और मध्यम गैर-बैंक PSOs: इन संस्थाओं के लिए ये निर्देश तत्काल प्रभाव से लागू हो गए हैं।
- छोटे गैर-बैंक PSOs: छोटे पीपीआई जारीकर्ताओं और मनी ट्रांसफर ऑपरेटरों को तैयारी हेतु 1 अप्रैल 2028 तक का समय दिया गया है।
सुरक्षा नियंत्रण के कड़े मानक
| प्रावधान | विवरण व अनिवार्यता |
|---|---|
| घटना की रिपोर्टिंग (Incident Reporting) | किसी भी साइबर हमले, सिस्टम आउटेज या धोखाधड़ी की सूचना 6 घंटे के भीतर RBI और CERT-In को देना अनिवार्य। |
| सुरक्षा संचालन केंद्र (SOC) | संदिग्ध डिजिटल लेन-देन की रीयल-टाइम निगरानी हेतु 24x7 सक्रिय सिक्योरिटी ऑपरेशंस सेंटर की स्थापना। |
| मोबाइल/ईमेल परिवर्तन कूलिंग अवधि | पंजीकृत मोबाइल नंबर या ईमेल आईडी बदलने के बाद ऑनलाइन भुगतान सक्षम करने से पहले न्यूनतम 12 घंटे का कूलिंग पीरियड लागू करना। |
| वार्षिक सिस्टम ऑडिट | प्रत्येक वित्तीय वर्ष के बाद स्वतंत्र बाहरी लेखापरीक्षक से व्यापक सिस्टम ऑडिट कराना अनिवार्य। |
3. बैंकिंग क्षेत्र का सुदृढ़ीकरण: एसबीआई के वित्तीय नतीजे और परिसंपत्ति गुणवत्ता
क्या हुआ?
देश के सबसे बड़े वाणिज्यिक ऋणदाता भारतीय स्टेट बैंक (SBI) ने वित्तीय वर्ष 2026-27 की दूसरी तिमाही (Q2) के वित्तीय परिणाम जारी किए हैं, जो भारतीय बैंकिंग क्षेत्र के मजबूत बुनियादी ढांचे को दर्शाते हैं:
- एसबीआई का स्टैंडअलोन शुद्ध लाभ 14.3% बढ़कर ₹23,038 करोड़ दर्ज किया गया।
- बैंक की सकल ऋण पुस्तिका (Gross Advances) ₹52.08 लाख करोड़ के ऐतिहासिक स्तर को पार कर गई।
- परिसंपत्ति गुणवत्ता में अभूतपूर्व सुधार हुआ; ग्रॉस एनपीए (Gross NPA) घटकर 1.39% और नेट एनपीए (Net NPA) 0.36% रह गया।
- बैंक का घरेलू शुद्ध ब्याज मार्जिन (NIM) 3.11% दर्ज किया गया।
भारतीय अर्थव्यवस्था पर प्रभाव
बैंकिंग क्षेत्र में एनपीए के रिकॉर्ड निचले स्तर पर आने और साइबर सुरक्षा के विनियामक ढांचे के सख्त होने से घरेलू ऋण प्रवाह सुरक्षित रहता है तथा वित्तीय स्थिरता बोर्ड (FSB) के वैश्विक मानकों का अनुपालन सुनिश्चित होता है।
परीक्षा के लिए महत्वपूर्ण तथ्य
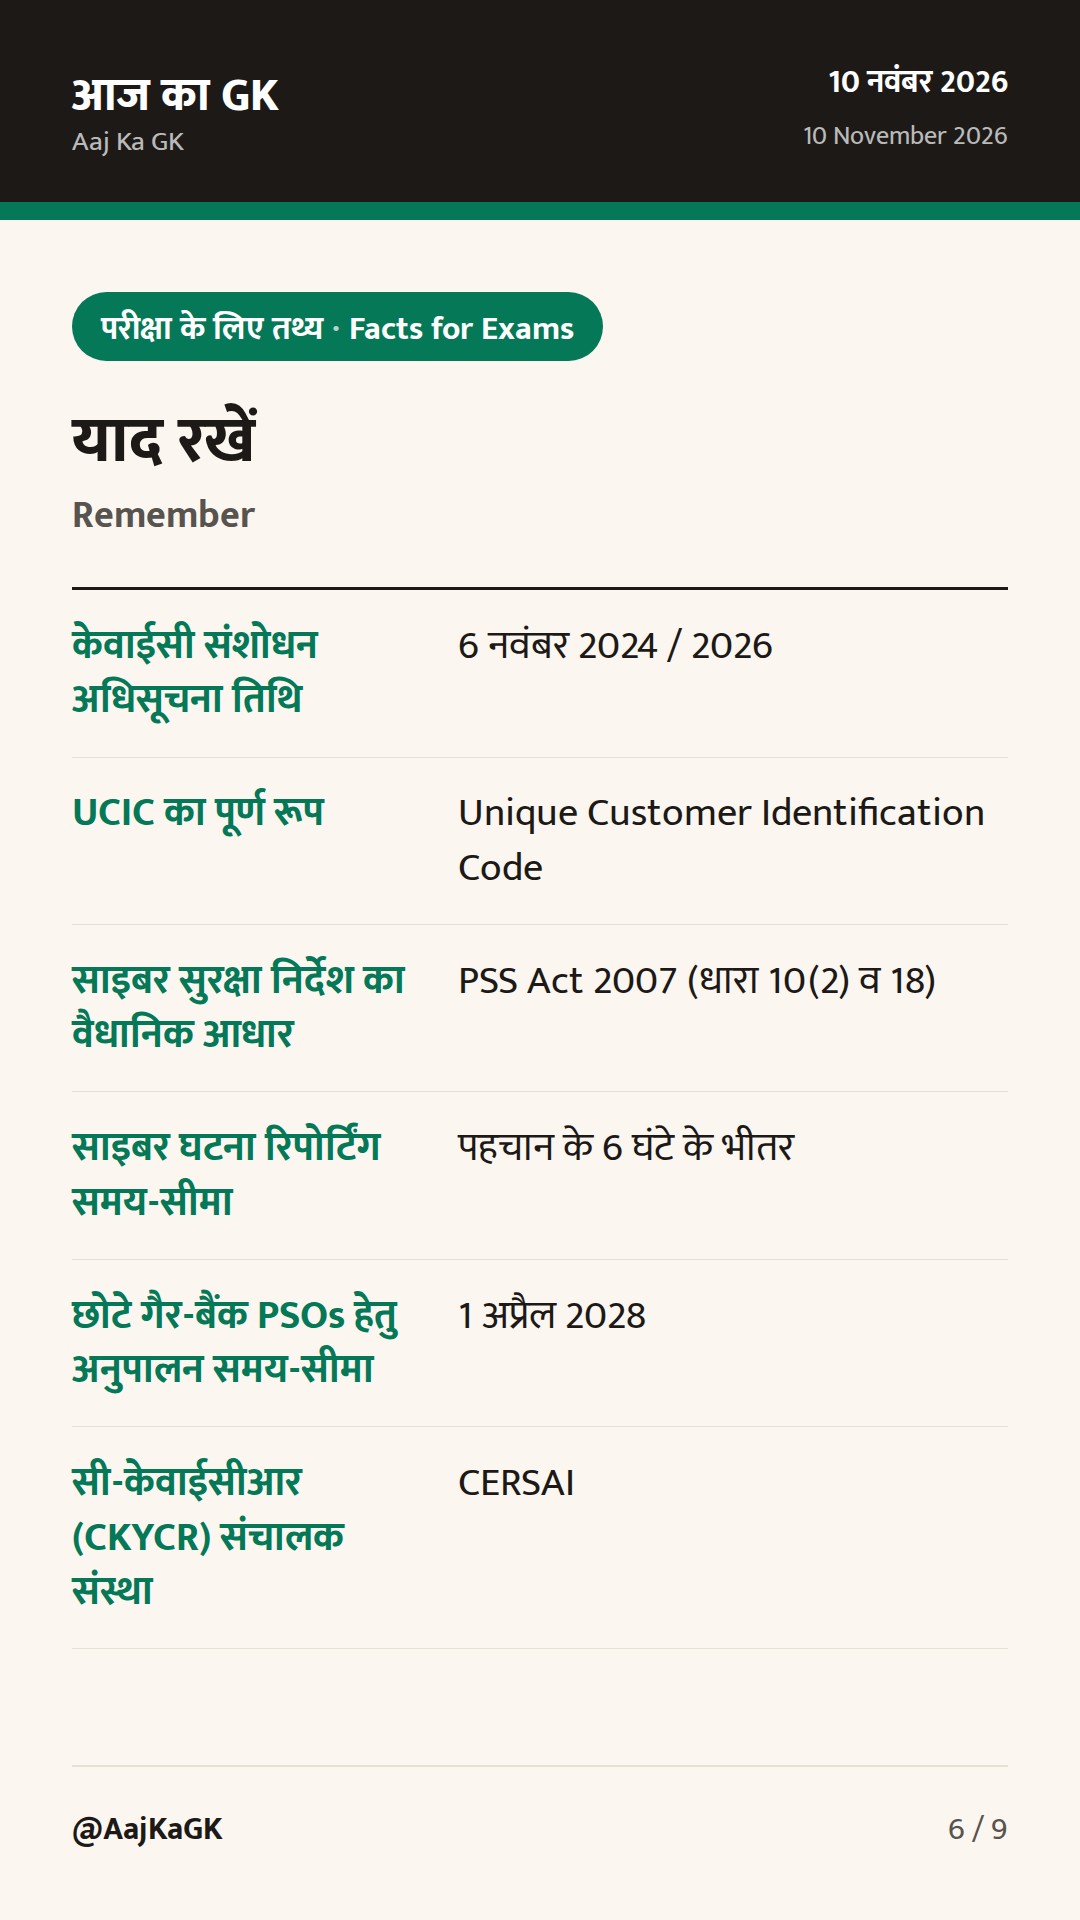
| केवाईसी संशोधन अधिसूचना तिथि | 6 नवंबर 2024 / 2026 |
|---|---|
| UCIC का पूर्ण रूप | Unique Customer Identification Code |
| साइबर सुरक्षा निर्देश का वैधानिक आधार | PSS Act 2007 (धारा 10(2) व 18) |
| साइबर घटना रिपोर्टिंग समय-सीमा | पहचान के 6 घंटे के भीतर |
| छोटे गैर-बैंक PSOs हेतु अनुपालन समय-सीमा | 1 अप्रैल 2028 |
| सी-केवाईसीआर (CKYCR) संचालक संस्था | CERSAI |
| एसबीआई का Q2 ग्रॉस एनपीए अनुपात | 1.39% |
अभ्यास प्रश्न (MCQ)
👆 सही विकल्प पर क्लिक करें — तुरंत पता चलेगा सही है या गलत।
Q1 भारतीय रिज़र्व बैंक (RBI) द्वारा नवंबर में जारी संशोधित केवाईसी दिशा-निर्देशों के अनुसार, किस स्तर पर ग्राहक पहचान प्रक्रिया (CDD) लागू की जाएगी ताकि बार-बार सत्यापन न कराना पड़े?
Q2 गैर-बैंक भुगतान प्रणाली ऑपरेटरों (PSOs) के लिए साइबर सुरक्षा और डिजिटल भुगतान सुरक्षा नियंत्रण दिशा-निर्देश किस अधिनियम के तहत जारी किए गए हैं?
Q3 आरबीआई के नए साइबर प्रत्यास्थता नियमों के अनुसार, गैर-बैंक भुगतान ऑपरेटरों को किसी असामान्य साइबर हमले या आउटेज की जानकारी कितने समय के भीतर आरबीआई को देनी होगी?
Q4 आरबीआई के निर्देशों के तहत छोटे गैर-बैंक भुगतान प्रणाली ऑपरेटरों (Small Non-bank PSOs) को इन कड़े साइबर सुरक्षा मानकों को पूरी तरह लागू करने के लिए कब तक की छूट दी गई है?
Q5 सेंट्रल केवाईसी रिकॉर्ड्स रजिस्ट्री (CKYCR) के संदर्भ में, नए ग्राहक का डेटा प्राप्त होने के कितने दिनों के भीतर विनियमित संस्थाओं को इसे CKYCR पर अपलोड करना अनिवार्य है?
स्रोत